Digitale Zeiterfassung: Das ist datenschutzrechtlich zu beachten
Zuletzt aktualisiert am 1. Juni 2026
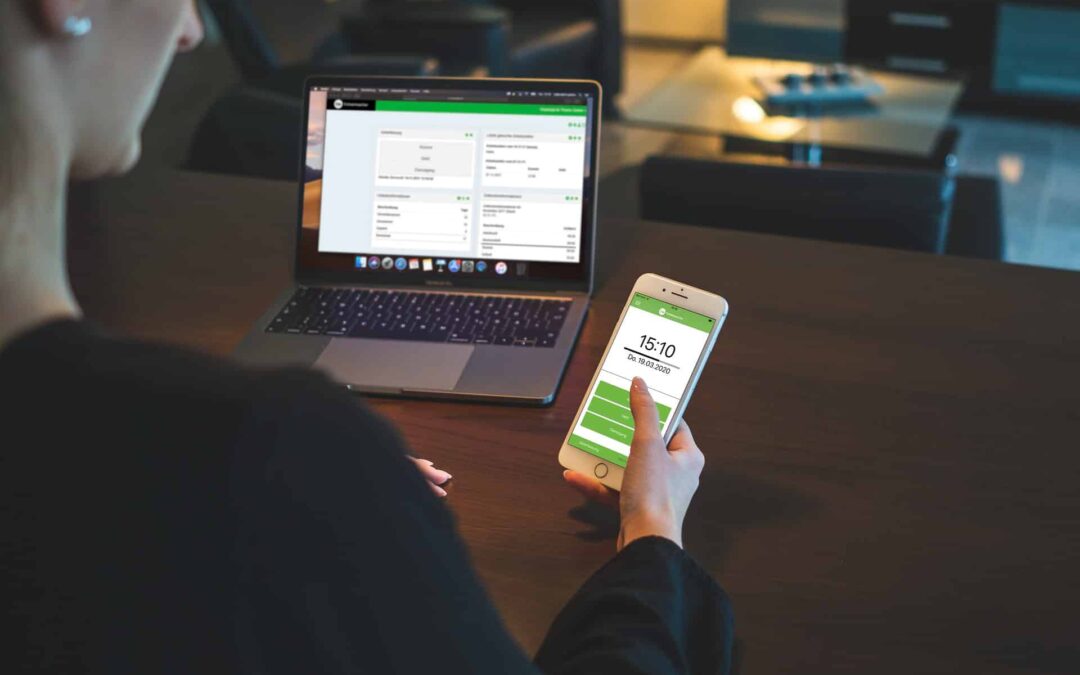
An vielen Arbeitsplätzen findet die Zeiterfassung inzwischen digital statt. Dies sorgt meist für mehr Transparenz und spart Zeit und Aufwand. Auf der anderen Seite bedeutet dies aber auch, dass sich der Arbeitgeber mit dem Umgang mit Mitarbeiterdaten auseinandersetzen muss.
Das Problem
Für den Arbeitgeber liegen die Vorteile der digitalen Zeiterfassung auf der Hand. Genaue und nachvollziehbare Dokumentation der Arbeitszeit mit verhältnismäßig wenig Aufwand und nahezu keinem Zeitverlust sind die großen Vorteile.
Mit den Daten, die durch Chipkarten, Transponder oder Apps auf dem Handy erfasst werden, können aber auch Arbeitsverhalten sowie Bewegungsprofile von Mitarbeiter sehr genau nachvollzogen werden. Diese Gefahren liegen schon innerhalb des Unternehmens vor. Daneben könnten die Daten aber auch genauso wie alle anderen gespeicherten Daten Opfer eines Hackerangriffes von außen werden. Sind dann noch biometrische Daten von Mitarbeitern betroffen, die zur Zeiterfassung dienen, kann ein Zugriff von Unbefugten noch weitreichendere Folgen haben.
DATUREX GmbH stellt Ihnen einen externen Datenschutzbeauftragten nach Art. 37 DSGVO — inklusive Audit, Schulungen, VVT-Pflege und Datenpannen-Meldung. Kostenlose Ersteinschätzung in 30 Minuten.
→ Leistungen ansehenErsteinschätzung anfragenDas Unternehmen sieht sich bei der digitalen Zeiterfassung vor der Herausforderung, Datenschutz und Privatsphäre der Mitarbeiter zu wahren.
Das ist zu beachten
Meist ist die Datenverarbeitung bei der Zeiterfassung grundsätzlich damit zu rechtfertigen, dass sie der Durchführung des Arbeitsverhältnisses dient (§ 26 I BDSG). Arbeitszeiten können so genau und fair abgerechnet werden. Das liegt auch im berechtigten Interesse des Arbeitgebers (§ 326 I BDSG, Art. 88 I DSGVO).
Geschieht die Zeiterfassung aber digital, sind die Daten einem höheren Risiko ausgesetzt als bei analogen Lösungen. Besonders zu beachten ist hier die Zweckbindung (Art. 5 I lit. b DSGVO). Erhebt der Arbeitgeber die Daten zur Zeiterfassung, darf er sie auch nur dazu verwenden und nicht zB ein Bewegungsprofil des Arbeitnehmers erstellen. Dagegen darf der Arbeitgeber erfassen, wann der Arbeitnehmer an- oder abwesend ist (gerade bei flexiblen Arbeitszeiten), jedoch nicht konkret erfassen, warum er abwesend ist (zB darf „Abwesenheit wegen Krankheit“ erfasst werden nicht aber die bestimmte Krankheit). Das würde das berechtigte Interesse überschreiten und den Schutz der Daten verletzen.
Besonderheiten bei biometrischer Zeiterfassung
Erfasst der Arbeitgeber bei der Zeiterfassung den Fingerabdruck oder die Iris des Arbeitnehmers mittels eines Scans, kann der Arbeitnehmer zwar ganz eindeutig identifiziert und den Daten zugeordnet werden, andererseits werden aber Daten der besonderen Kategorie (Art. 9 I DSGVO) verarbeitet, die besonders schutzwürdig sind.
§://externer-datenschutzbeauftragter-dresden.de/datenschutz/fotoueberweisung-und-datenschutz/“ title=“Fotoüberweisung und Datenschutz“ target=“_blank“ rel=“noopener“ data-wpil-monitor-id=“2863″>personenbezogenen Daten mit dem im Unternehmen notwendigen Maß an Sicherheit (Sensibilität der Daten etc) abgewogen werden. Je schutz- und sicherungsbedürftiger die am Arbeitsplatz auffindbaren Informationen und Daten, desto eher gilt eine biometrische Zugangskontrolle (mit Zeiterfassung) als zulässig.
Wichtig ist für den Arbeitgeber auch hier immer ein transparentes Vorgehen. Bezüglich der Frage, welche Methoden im eigenen Unternehmen am geeignetsten sind und wie diese umsetzbar sind, ist in jedem Fall fachkundige Beratung heranzuziehen.
In Zukunft sind zudem neue Regelungen zur Zeiterfassung vom deutschen Gesetzgeber zu erwarten. Näheres dazu erfahren Sie hier.
Sie benötigen datenschutzrechtliche Beratung zu Abläufen in Ihrem Unternehmen oder suchen einen externen Datenschutzbeauftragten? Unser Team an Experten hilft Ihnen gerne weiter. Kontaktieren Sie uns!
Anforderungen an eine DSGVO-konforme Zeiterfassung
Nach der grundsätzlichen Entscheidung des Bundesarbeitsgerichts zur Pflicht der Arbeitszeiterfassung stehen viele Unternehmen vor der Frage, wie sie eine digitale Zeiterfassung datenschutzkonform umsetzen können. Die DSGVO stellt an die Verarbeitung von Arbeitszeitdaten konkrete Anforderungen, die bei der Auswahl und dem Betrieb eines Zeiterfassungssystems beachtet werden müssen.
Zunächst muss eine gültige Rechtsgrundlage für die Datenverarbeitung vorliegen. Bei der gesetzlich vorgeschriebenen Arbeitszeiterfassung kommt Art. 6 Abs. 1 lit. c DSGVO in Betracht — die Verarbeitung ist zur Erfüllung einer rechtlichen Verpflichtung erforderlich. Außerdem kann auch Art. 6 Abs. 1 lit. b DSGVO als Rechtsgrundlage dienen, soweit die Zeiterfassung zur Durchführung des Arbeitsvertrages notwendig ist.
Biometrische Zeiterfassungssysteme
Besondere Vorsicht ist bei biometrischen Zeiterfassungssystemen geboten, die beispielsweise Fingerabdrücke oder Gesichtserkennung nutzen. Biometrische Daten fallen unter Art. 9 DSGVO als besondere Kategorien personenbezogener Daten und unterliegen einem grundsätzlichen Verarbeitungsverbot. Eine Verarbeitung ist nur unter den strengen Voraussetzungen des Art. 9 Abs. 2 DSGVO zulässig.
Mehrere Datenschutzaufsichtsbehörden haben bereits klargestellt, dass eine Einwilligung der Beschäftigten in die biometrische Zeiterfassung aufgrund des Über-/Unterordnungsverhältnisses im Arbeitsverhältnis nur selten freiwillig sein kann. Unternehmen sollten daher alternative Erfassungsmethoden wie Chipkarten, PIN-Eingabe oder App-basierte Lösungen bevorzugen.
Datenschutz-Folgenabschätzung und technische Maßnahmen
Bei der Einführung eines digitalen Zeiterfassungssystems sollte geprüft werden, ob eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO erforderlich ist. Dies ist insbesondere der Fall, wenn das System eine umfangreiche oder systematische Überwachung der Beschäftigten ermöglicht — etwa durch GPS-basierte Zeiterfassung im Außendienst.
Als technisch-organisatorische Maßnahmen sollten mindestens implementiert werden: verschlüsselte Datenübertragung, rollenbasierte Zugriffskonzepte, automatische Löschroutinen nach Ablauf der Aufbewahrungsfristen und eine revisionssichere Protokollierung der Zugriffe auf die Zeiterfassungsdaten.
Aufbewahrungsfristen und Löschkonzept
Arbeitszeitdaten dürfen nicht unbegrenzt aufbewahrt werden. Die gesetzlichen Aufbewahrungsfristen ergeben sich aus dem Arbeitszeitgesetz (zwei Jahre für Überstundennachweise), dem Mindestlohngesetz (zwei Jahre) und steuerrechtlichen Vorschriften (bis zu zehn Jahre für lohnsteuerrelevante Unterlagen). Nach Ablauf dieser Fristen sind die Daten gemäß Art. 17 DSGVO zu löschen.
Ein durchdachtes Löschkonzept als Teil des Verarbeitungsverzeichnisses stellt sicher, dass Arbeitszeitdaten automatisch nach Ablauf der jeweiligen Aufbewahrungsfrist gelöscht werden. Die DATUREX GmbH berät Unternehmen in Dresden und ganz Sachsen bei der datenschutzkonformen Einführung digitaler Zeiterfassungssysteme und der Erstellung entsprechender Datenschutzdokumentationen.
Mitbestimmungsrechte des Betriebsrats
Bei der Einführung eines digitalen Zeiterfassungssystems besteht ein Mitbestimmungsrecht des Betriebsrats nach § 87 Abs. 1 Nr. 6 BetrVG. Dieses greift immer dann, wenn technische Einrichtungen eingeführt werden, die dazu bestimmt sind, das Verhalten oder die Leistung der Arbeitnehmer zu überwachen. Praktisch jedes digitale Zeiterfassungssystem fällt unter diese Regelung, da es zumindest objektiv geeignet ist, Leistungsdaten der Beschäftigten zu erfassen.
Die Betriebsvereinbarung sollte neben den technischen Details auch die datenschutzrechtlichen Aspekte regeln: Welche Daten werden erfasst? Wer hat Zugriff? Wie lange werden die Daten gespeichert? Werden die Daten für Leistungsbeurteilungen verwendet? Diese Fragen müssen transparent und im Einklang mit der DSGVO beantwortet werden. Als Datenschutzbeauftragter beraten wir sowohl Arbeitgeber als auch Betriebsräte bei der Gestaltung datenschutzkonformer Betriebsvereinbarungen.
Professionelle Datenschutz-Unterstützung für Ihr Unternehmen
Als erfahrene Datenschutzexperten unterstützen wir Sie bei allen Anforderungen der DSGVO. Unsere Leistungen im Überblick:
- DSGVO-Beratung – Individuelle Beratung für Ihr Unternehmen
- Verarbeitungsverzeichnis – Professionelle Erstellung und Pflege
- Technisch-organisatorische Maßnahmen – TOM nach DSGVO
- Datenschutz-Schulungen – Mitarbeiterschulungen und Awareness
Verwandte Beiträge
Professioneller Datenschutz für Ihr Unternehmen
Die DATUREX GmbH ist Ihr zertifizierter externer Datenschutzbeauftragter — bundesweit, persönlich und DSGVO-konform. Ab 150 €/Monat.