Test- und Impfzertifikate prüfen: Ob die Prüfung vom digitalen Zertifikat dem Datenschutz entspricht
Zuletzt aktualisiert am 13. August 2026
In vielen Einrichtungen gelten inzwischen die sogenannten 2G- oder 3G-Regelungen (Eintritt nur für geimpfte und Genesene bzw auch Getestete). Bevor man hier eintreten kann, erfolgt eine Prüfung des Zertifikats über Impfung, Genesung oder Testung auf Covid-19 bei einer Zugangskontrolle. Doch wie funktioniert die Prüfung digitaler Zertifikate? Entspricht diese Prüfung dem Datenschutz? Das erfahren Sie hier.
Digitale Prüfung von Zertifikaten
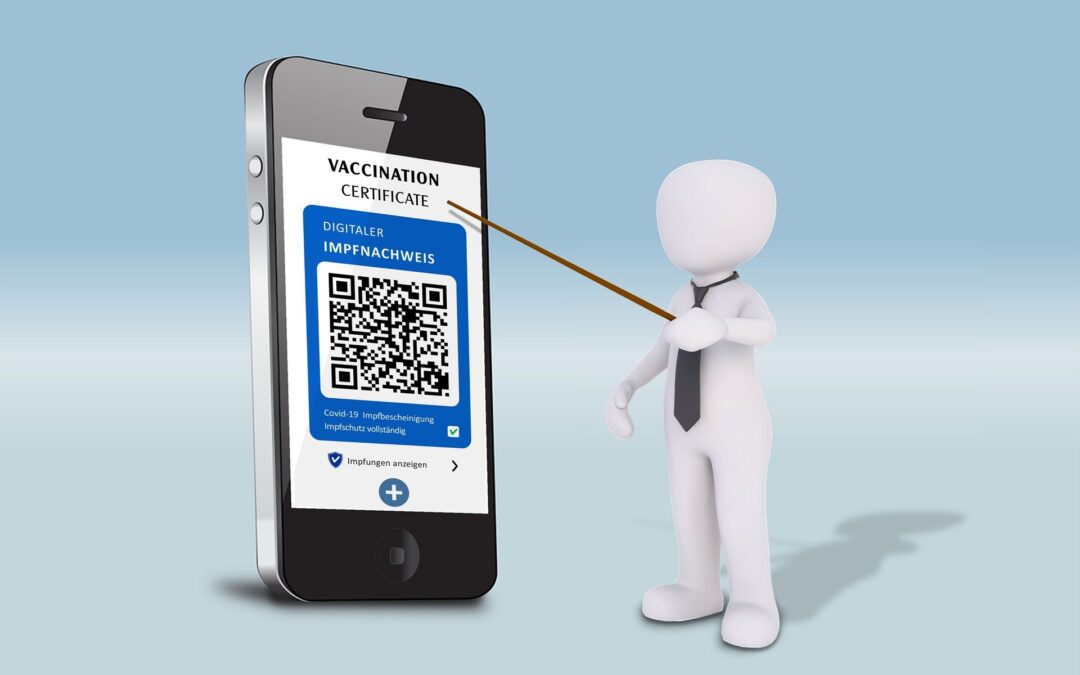
Am einfachsten läuft die Prüfung ab, wenn das Zertifikat in digitaler Form vorliegt. Sowohl für Tests als auch für Impfungen ist dies über die entsprechenden Apps wie die Corona-Warn-App oder die CovPass-App möglich. Veranstalter können in diesen Apps einen QR-Code scannen (zum Beispiel mit der CovPassCheck-App) und die ihnen dann angezeigten Daten mit einem gültigen Ausweisdokument des Gastes abgleichen. So kann am einfachsten die Echtheit des Zertifikates geprüft werden und dass es sich beim Gast auch um die geimpfte oder getestete Person handelt.
Die vom Gast in der App hinterlegten Zertifikate speichert diese App offline ab. Wenn der Veranstalter den QR-Code scannt, erfolgt das Auslesen der persönlichen Daten ebenfalls offline. Diese muss der Veranstalter dann noch mit einem Ausweispapier vergleichen. Allein das Vorzeigen des QR-Codes ohne Auslesen stellt keine ausreichende Prüfung dar. Dass der Gast einen QR-Code auf einem Handy vorzeigen kann, sagt nichts darüber aus, ob er die 2G- oder 3G-Regelungen erfüllt. Schließlich kann es sich auch um ein fremdes Zertifikat handeln.
DATUREX GmbH stellt Ihnen einen externen Datenschutzbeauftragten nach Art. 37 DSGVO — inklusive Audit, Schulungen, VVT-Pflege und Datenpannen-Meldung. Kostenlose Ersteinschätzung in 30 Minuten.
→ Leistungen ansehenErsteinschätzung anfragenDatenschutzrechtliche Bedenken gegen die digitale Prüfung von Zertifikaten
Teilweise werde Bedenken hinsichtlich des Datenschutzes bei der digitalen Prüfung von Zertifikaten geäußert. Vor allem wird hinterfragt, wie sicher die Daten und der Prüfungsprozess sind. Schließlich handelt es sich um personenbezogene Daten der besonderen Kategorie (Gesundheitsdaten), deren Verarbeitung oft problematisch ist.
Zunächst lässt sich sagen, dass die CovPassCheck-App zur Prüfung die ausgelesenen Zertifikate und damit verbundenen personenbezogenen Daten nicht speichert. Sobald die App geschlossen wird, sind die ausgelesenen Daten aus dem Arbeitsspeicher gelöscht.
Für die Prüfung durch Einscannen des QR-Codes müssen die Geräte des Gastes und des Veranstalters nicht einmal online sein. Dies zeigt erneut, dass auch keine online-Prüfung stattfindet. Die Prüfung kann sogar im Flugmodus durchgeführt werden. Zu bedenken ist für Nutzer der Corona-Warn-App aber, dass bei einer Abschaltung von Bluetooth, WLAN und Standorterkennung auch die Funktion der Kontaktverfolgung nicht mehr funktioniert. Die CovPass-App bietet eine solche Kontaktverfolgung sowieso nicht an und dient nur der Speicherung von Zertifikaten.
Zu beachten ist, dass genauso eine Prüfung eines QR-Codes auf Papier nach demselben Vorgehen erfolgen kann. Einen solchen stellen zum Beispiel Apotheken aus.
Fazit zum digitalen Zertifikat
Das digitale Impfzertifikat ist eine sichere und schnelle Lösung, datenschutzkonform die Einhaltung von 2G- oder 3G-Regelungen zu überprüfen.
Sicherer ist das digitale Zertifikat trotz der Offline-Prüfung in der Hinsicht, als dass nun immer wieder Fälle auftreten, in denen gefälschte Impfpässe aus Papier in Umlauf gekommen sind. Zum Zeitaufwand gibt es offizielle Angaben des Robert-Koch-Institutes, dass eine solche vollständige Prüfung nur 20 Sekunden dauert. Wenn Gäste darauf hingewiesen werden, das digitale Zertifikat und ein Ausweispapier bereitzuhalten, ist dies auch gut umsetzbar.
Rechtsgrundlage für die Prüfung von Zertifikaten
Die datenschutzrechtliche Grundlage für die Prüfung von Impf- und Testzertifikaten ergibt sich aus mehreren Rechtsquellen. Zunächst ist Art. 9 Abs. 2 lit. i DSGVO einschlägig, der die Verarbeitung besonderer Kategorien personenbezogener Daten aus Gründen des öffentlichen Interesses im Bereich der öffentlichen Gesundheit erlaubt. Ergänzend dazu bildet das jeweilige Landesrecht die Grundlage für die konkreten Zugangsregelungen.
Für Veranstalter und Betreiber von Einrichtungen ist es entscheidend zu verstehen, dass die Rechtsgrundlage nicht nur das „Ob“ der Prüfung betrifft, sondern auch das „Wie“. Die Verarbeitung muss verhältnismäßig sein und darf nicht über das erforderliche Maß hinausgehen. Das bedeutet konkret: Es dürfen nur die Daten erhoben werden, die für die Zugangskontrolle tatsächlich notwendig sind.
Praktische Umsetzung im Unternehmen
Unternehmen, die Zugangskontrollen mit Zertifikatsprüfung durchführen, sollten mehrere organisatorische Maßnahmen umsetzen. Zunächst ist eine klare Zuständigkeitsregelung erforderlich: Nur autorisierte Mitarbeiter sollten die Prüfung durchführen. Diese Mitarbeiter müssen auf die Vertraulichkeit der dabei erlangten Informationen verpflichtet werden.
Außerdem empfiehlt es sich, eine Datenschutz-Folgenabschätzung (DSFA) nach Art. 35 DSGVO durchzuführen, wenn die Zertifikatsprüfung systematisch und in großem Umfang erfolgt. Dies ist beispielsweise bei Veranstaltungen mit mehreren hundert Teilnehmern der Fall. Die DSFA dokumentiert die Risiken für die Rechte und Freiheiten der betroffenen Personen und zeigt auf, welche Schutzmaßnahmen ergriffen werden.
Dokumentationspflichten und Transparenz
Die DSGVO verlangt Transparenz gegenüber den Betroffenen. Veranstalter müssen daher über die Datenverarbeitung im Rahmen der Zugangskontrolle informieren. Dies kann durch einen gut sichtbaren Aushang am Eingang oder durch eine Verlinkung in der Einladung erfolgen. Die Information muss den Zweck der Verarbeitung, die Rechtsgrundlage, die Speicherdauer und die Rechte der Betroffenen umfassen.
Ein häufiger Fehler in der Praxis ist die unnötige Dokumentation der Prüfergebnisse. Grundsätzlich sollten keine Kopien oder Aufzeichnungen der geprüften Zertifikate angefertigt werden. Die Prüfung dient ausschließlich der Zugangskontrolle und nicht der dauerhaften Erfassung des Gesundheitsstatus. Werden dennoch Listen geführt, etwa zur Kontaktnachverfolgung, gelten hierfür eigene datenschutzrechtliche Anforderungen einschließlich strenger Löschfristen.
Technische Sicherheitsaspekte der Prüf-Apps
Die technische Architektur der CovPassCheck-App basiert auf einem asymmetrischen Verschlüsselungsverfahren. Das Zertifikat enthält eine digitale Signatur, die von einer autorisierten Stelle ausgestellt wurde. Bei der Prüfung wird lediglich die Gültigkeit dieser Signatur überprüft, ohne dass eine Verbindung zu einer zentralen Datenbank hergestellt wird. Dieses Verfahren wird als „Privacy by Design“ bezeichnet und entspricht den Anforderungen des Art. 25 DSGVO.
Trotz dieser technischen Sicherheitsvorkehrungen gibt es Grenzen. So kann die App nicht erkennen, ob ein Zertifikat widerrufen wurde, sofern die Widerrufsliste nicht regelmäßig aktualisiert wird. Veranstalter sollten daher sicherstellen, dass die Prüf-App laufend aktualisiert ist und regelmäßig aktualisiert wird. Auch die Geräte, auf denen die Prüf-App installiert ist, müssen ihrerseits technisch-organisatorischen Maßnahmen entsprechen, um Manipulationen zu verhindern.
Zusammenfassend zeigt sich, dass die digitale Prüfung von Zertifikaten bei korrekter Umsetzung ein datenschutzkonformes und effizientes Verfahren darstellt. Entscheidend ist jedoch, dass Veranstalter und Unternehmen die organisatorischen und technischen Rahmenbedingungen beachten und ihre Mitarbeiter entsprechend schulen.
Datenschutz bei der Prüfung von Papierzertifikaten
Neben der digitalen Prüfung werden Impf- und Testzertifikate auch häufig in Papierform vorgelegt. Hier gelten grundsätzlich dieselben datenschutzrechtlichen Anforderungen wie bei der digitalen Prüfung. Der wesentliche Unterschied besteht darin, dass bei Papierzertifikaten ein höheres Fälschungsrisiko besteht, was Veranstalter dazu verleiten kann, umfangreichere Prüfungen durchzuführen. Diese dürfen jedoch nicht über das datenschutzrechtlich Zulässige hinausgehen.
Insbesondere das Anfertigen von Kopien der Papierzertifikate ist ohne ausdrückliche Rechtsgrundlage unzulässig. Auch das Abfotografieren oder Abschreiben von Daten aus den Zertifikaten stellt eine Verarbeitung personenbezogener Daten dar und bedarf einer Rechtfertigung. Die bloße Sichtkontrolle und der Abgleich mit einem Ausweisdokument sind hingegen datenschutzkonform, sofern keine Daten gespeichert werden.
Schulung des Prüfpersonals
Ein oft unterschätzter Aspekt der datenschutzkonformen Zertifikatsprüfung ist die Schulung des Prüfpersonals. Die Mitarbeiter, die an Eingängen die Zertifikate kontrollieren, müssen nicht nur wissen, wie die technische Prüfung funktioniert, sondern auch, welche datenschutzrechtlichen Grenzen bestehen. Sie müssen verstehen, dass sie keine Daten notieren oder speichern dürfen und dass die angezeigten Gesundheitsdaten der strikten Vertraulichkeit unterliegen.
Eine kurze, aber fundierte Schulung vor dem Einsatz kann viele datenschutzrechtliche Probleme verhindern. Diese Schulung sollte sowohl die korrekte Handhabung der Prüf-App als auch die Grundsätze des Datenschutzes bei der Verarbeitung von Gesundheitsdaten abdecken. Dokumentierte Schulungsnachweise dienen dem Veranstalter zudem als Nachweis seiner Rechenschaftspflicht nach Art. 5 Abs. 2 DSGVO.
Besondere Personengruppen und Sonderfälle
Bei bestimmten Personengruppen ergeben sich besondere datenschutzrechtliche Herausforderungen. Kinder und Jugendliche unter 16 Jahren können in der Regel keine wirksame datenschutzrechtliche Einwilligung erteilen, sodass die Zertifikatsprüfung bei minderjährigen Besuchern besonderer Sorgfalt bedarf. Auch bei Personen mit Behinderungen, die möglicherweise Schwierigkeiten haben, ein Zertifikat vorzuzeigen, müssen alternative Prüfverfahren angeboten werden, die den Datenschutz wahren.
Ein weiterer Sonderfall betrifft Beschäftigte, bei denen der Arbeitgeber den Impf- oder Teststatus regelmäßig prüfen muss. Hier gelten die speziellen Regelungen des Beschäftigtendatenschutzes nach § 26 BDSG. Der Arbeitgeber muss eine Interessenabwägung durchführen und sicherstellen, dass die Prüfung verhältnismäßig ist. Eine dauerhafte Speicherung des Impfstatus ist nur dann zulässig, wenn eine gesetzliche Grundlage dies ausdrücklich vorsieht.
Verantwortlichkeiten und Haftungsfragen
Bei der Prüfung von Impf- und Testzertifikaten stellt sich die Frage der datenschutzrechtlichen Verantwortlichkeit. Der Veranstalter oder Betreiber, der die Zugangskontrolle durchführt, ist als Verantwortlicher nach Art. 4 Nr. 7 DSGVO anzusehen. Er bestimmt die Zwecke und Mittel der Datenverarbeitung und trägt die volle Verantwortung für die Einhaltung der datenschutzrechtlichen Vorgaben. Setzt er externe Sicherheitsdienste für die Zugangskontrolle ein, muss ein Auftragsverarbeitungsvertrag geschlossen werden.
Verstöße gegen die datenschutzrechtlichen Vorgaben bei der Zertifikatsprüfung können erhebliche Konsequenzen haben. Neben Bußgeldern durch die Aufsichtsbehörde drohen Schadensersatzansprüche der betroffenen Personen. Besonders schwer wiegen Verstöße im Zusammenhang mit Gesundheitsdaten, da diese als besondere Kategorien personenbezogener Daten einem erhöhten Schutzniveau unterliegen.
Aktuelle Entwicklungen und Ausblick
Mit dem Abklingen der Pandemie haben viele der ursprünglichen Zugangsregelungen ihre Gültigkeit verloren. Dennoch bleiben die datenschutzrechtlichen Erkenntnisse aus der Zertifikatsprüfung hochrelevant. Die dabei entwickelten Prinzipien und Verfahren lassen sich auf zahlreiche andere Szenarien übertragen, in denen sensible Gesundheitsdaten verarbeitet werden müssen, etwa bei betrieblichen Gesundheitsmaßnahmen oder arbeitsmedizinischen Untersuchungen.
Für Unternehmen, die weiterhin Zugangskontrollen mit Gesundheitsbezug durchführen müssen, empfiehlt sich die Beratung durch einen spezialisierten Datenschutzbeauftragten. Dieser kann nicht nur die rechtliche Zulässigkeit der konkreten Maßnahmen prüfen, sondern auch bei der Erstellung der erforderlichen Dokumentation wie Datenschutz-Folgenabschätzungen und Verarbeitungsverzeichniseinträgen unterstützen.
Professionelle Datenschutz-Unterstützung für Ihr Unternehmen
Als erfahrene Datenschutzexperten unterstützen wir Sie bei allen Anforderungen der DSGVO. Unsere Leistungen im Überblick:
- DSGVO-Beratung – Individuelle Beratung für Ihr Unternehmen
- Verarbeitungsverzeichnis – Professionelle Erstellung und Pflege
- Technisch-organisatorische Maßnahmen – TOM nach DSGVO
- Datenschutz-Schulungen – Mitarbeiterschulungen und Awareness
Verwandte Beiträge
Professioneller Datenschutz für Ihr Unternehmen
Die DATUREX GmbH ist Ihr zertifizierter externer Datenschutzbeauftragter — bundesweit, persönlich und DSGVO-konform. Ab 150 €/Monat.