Digitales rotes Kreuz – humanitäre Hilfe im Cyberwar
Zuletzt aktualisiert am 2. August 2026
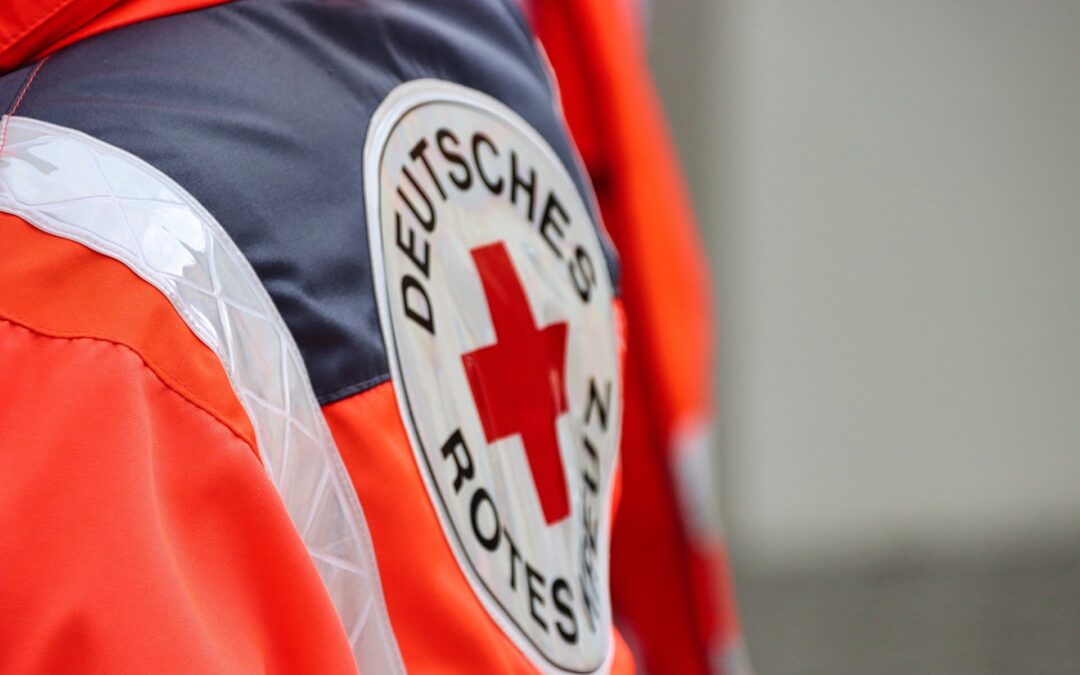
Auch der Krieg unterliegt dem Wandel der Digitalisierung. In einem möglichen Cyberwar sollen humanitäre und medizinische Akteure besonders geschützt werden. Dazu gibt es nun mehrere vielversprechende Vorschläge, das seit über 150 Jahren bewährte Emblem des roten Kreuzes digital umzusetzen und so den völkerrechtlichen Schutz humanitärer Einrichtungen erstmals auch auf den Cyberspace auszuweiten.
Warum wird ein digitales rotes Kreuz benötigt?
Schon seit der ersten Genfer Konvention von 1864 symbolisieren die Embleme des roten Kreuzes und des roten Halbmondes schützenswerte Infrastrukturen humanitärer Organisationen in Zeiten bewaffneter Konflikte. Nach dem humanitären Völkerrecht, das in den vier Genfer Konventionen von 1949 und ihren Zusatzprotokollen kodifiziert ist, sind solche gekennzeichneten Strukturen vor jeglichem militärischen Angriff geschützt. Krankenhäuser, Rettungswagen, Feldlazarette und humanitäre Hilfskonvois tragen diese international anerkannten Zeichen, um ihre Neutralität und ihren besonderen völkerrechtlichen Schutzstatus für alle Konfliktparteien sichtbar zu signalisieren.
In der physischen Welt funktioniert dieses System seit über 160 Jahren und hat im Laufe der Geschichte unzählige Menschenleben gerettet. Doch in der digitalen Welt fehlt bis heute ein vergleichbarer und wirksamer Schutzmechanismus. Krankenhäuser, humanitäre Organisationen und medizinische Einrichtungen weltweit betreiben zunehmend komplexe und umfangreiche digitale Infrastrukturen, die für ihre tägliche Arbeit wichtig geworden sind – von elektronischen Patientenakten und Krankenhausinformationssystemen über Telemedizin-Plattformen und vernetzte medizinische Geräte bis hin zu verschlüsselten Kommunikationssystemen für die Koordination humanitärer Hilfseinsätze. All diese digitalen Systeme sind bei gezielten Cyberangriffen genauso verwundbar wie jede andere digitale Infrastruktur, genießen aber im Gegensatz zur physischen Welt keinerlei erkennbaren besonderen Schutz im digitalen Raum.
DATUREX GmbH stellt Ihnen einen externen Datenschutzbeauftragten nach Art. 37 DSGVO — inklusive Audit, Schulungen, VVT-Pflege und Datenpannen-Meldung. Kostenlose Ersteinschätzung in 30 Minuten.
→ Leistungen ansehenErsteinschätzung anfragenDie rasant fortschreitende Digitalisierung des gesamten Gesundheitswesens macht den wirksamen Schutz digitaler medizinischer Infrastrukturen dabei immer dringlicher und zeitkritischer. Elektronische Patientenakten mit sensiblen Gesundheitsdaten, vernetzte und computergesteuerte Beatmungsgeräte auf Intensivstationen, digitale Medikamentendosiersysteme, telemedizinische Versorgungsketten für abgelegene Gebiete und computergestützte Operationsroboter bilden heute in vielen Ländern das wichtige technische Rückgrat der modernen medizinischen Versorgung. Ein erfolgreicher und gezielter Cyberangriff auf diese kritischen Systeme kann unmittelbar und direkt Menschenleben gefährden – etwa wenn lebenserhaltende Beatmungsgeräte auf einer Intensivstation ausfallen, wenn automatisierte Medikamentendosierungen verfälscht werden, wenn Notaufnahmen aufgrund lahmgelegter IT-Systeme keine neuen Patienten mehr aufnehmen können oder wenn lebenswichtige Operationen wegen fehlender digitaler Patientendaten verschoben werden müssen.
Aktuelle Bedrohungslage für humanitäre digitale Infrastrukturen
Die dringende Notwendigkeit eines digitalen Schutzemblems zeigt sich an zahlreichen realen und teilweise verheerenden Cybervorfällen der letzten Jahre. Im Januar 2022 wurde das Internationale Komitee vom Roten Kreuz (IKRK) mit Hauptsitz in Genf selbst zum Opfer eines besonders schwerwiegenden und sophistizierten Cyberangriffs. Dabei wurden die hochsensiblen Daten von über 515.000 besonders schutzbedürftigen Personen kompromittiert und möglicherweise entwendet – darunter Kriegsgefangene aus verschiedenen Konfliktgebieten, seit Jahren vermisste Personen und deren verzweifelt suchende Angehörige sowie Geflüchtete in prekären Situationen. Die bislang nicht identifizierten Angreifer hatten sich über eine ungepatchte Sicherheitslücke in einem Webserver zunächst Zugang zum Netzwerk verschafft und konnten die streng vertraulichen Daten über einen Zeitraum von mehreren Monaten hinweg völlig unbemerkt aus den Systemen des IKRK exfiltrieren.
Auch zivile Krankenhäuser und medizinische Einrichtungen sind in den letzten Jahren mit alarmierend zunehmender Häufigkeit zu bevorzugten Zielen von Cyberangriffen, insbesondere Ransomware-Attacken, geworden. Während der weltweiten COVID-19-Pandemie nahmen gezielte Angriffe auf medizinische Einrichtungen in nahezu allen Ländern dramatisch zu, obwohl mehrere Hackergruppen öffentlich zugesagt hatten, Krankenhäuser während der Pandemie zu verschonen. In der Tschechischen Republik musste das Universitätskrankenhaus Brno mitten in der ersten Pandemiewelle seinen regulären Betrieb teilweise einstellen und Patienten in andere Krankenhäuser verlegen. In Deutschland legte ein verheerender Ransomware-Angriff auf die Universitätsklinik Düsseldorf im September 2020 die gesamten IT-Systeme des Krankenhauses für Wochen lahm, was zur Umleitung von Notfallpatienten in weiter entfernte Krankenhäuser führte und tragischerweise zum Tod einer Patientin beitrug, die aufgrund des Umwegs nicht mehr rechtzeitig behandelt werden konnte.
Im Kontext aktueller bewaffneter Konflikte verschärft sich die ohnehin angespannte Bedrohungslage nochmals erheblich. Im seit 2022 andauernden Ukraine-Krieg wurden wiederholt schwerwiegende Cyberangriffe auf medizinische Einrichtungen, humanitäre Hilfsorganisationen und kritische zivile Infrastruktur gemeldet und dokumentiert. Staatliche und staatsnahe Hackergruppen verschiedener Nationen nehmen zunehmend gezielt digitale Infrastrukturen ins Visier, wobei humanitäre Einrichtungen häufig nicht von militärischen Zielen unterschieden und daher auch nicht ausgenommen werden. Ohne ein standardisiertes und fälschungssicheres digitales Schutzzeichen können Angreifer im Cyberspace – selbst wenn sie den Willen dazu hätten – geschützte humanitäre von ungeschützten militärischen oder zivilen digitalen Zielen schlicht nicht zuverlässig unterscheiden.
Drei technische Lösungsansätze für das digitale Emblem
Das IKRK und verschiedene renommierte Forschungseinrichtungen, darunter insbesondere die Eidgenössische Technische Hochschule Zürich (ETH Zürich) und das dort angesiedelte Center for Cyber Trust, haben gemeinsam drei unterschiedliche technische Lösungsansätze für ein digitales Schutzemblem wissenschaftlich entwickelt und in Fachzeitschriften publiziert. Jeder dieser drei Ansätze hat spezifische technische Stärken und Schwächen.
DNS-basierter Ansatz
Der erste und technisch am einfachsten umzusetzende Ansatz nutzt das Domain Name System (DNS) zur Kennzeichnung geschützter digitaler Infrastrukturen. Dabei wird ein spezieller DNS-Eintrag oder eine dedizierte DNS-Zone für die Internet-Domains humanitärer Organisationen hinterlegt, die den völkerrechtlichen Schutzstatus der dahinterliegenden Infrastruktur signalisiert. Angreifer, die vor einem geplanten Cyberangriff routinemäßig eine DNS-Abfrage zum Ziel durchführen, würden auf diese Weise automatisch auf den besonderen Schutzstatus des anvisierten Ziels hingewiesen. Dieser Ansatz hat den großen Vorteil, dass er auf einer bereits weltweit vorhandenen und standardisierten Infrastruktur aufbaut, leidet aber unter dem gravierenden Nachteil, dass DNS-Einträge vergleichsweise einfach gefälscht, manipuliert oder schlicht ignoriert werden können.
IP-basierter Ansatz
Der zweite Ansatz operiert auf der Ebene der Internet-Protokoll-Adressen. Bestimmte IP-Adressbereiche werden dabei als geschützt markiert und in einer öffentlich zugänglichen und von einer vertrauenswürdigen Stelle gepflegten Datenbank hinterlegt. Die zentrale Herausforderung dieses Ansatzes liegt in der zunehmend dynamischen Natur von IP-Adressen und der immer stärkeren Nutzung von Cloud-Diensten, bei denen sich zahlreiche verschiedene Organisationen gemeinsam geteilte IP-Adressbereiche nutzen und sich die Zuordnung jederzeit ändern kann.
Authenticated Digital Emblem (ADEM)
Der dritte und technisch mit Abstand anspruchsvollste Ansatz ist das sogenannte Authenticated Digital Emblem (ADEM), das federführend von einem Forscherteam der ETH Zürich entwickelt wurde. Dieses innovative System verwendet digitale Zertifikate und moderne kryptographische Signaturen, um den besonderen Schutzstatus einer digitalen Infrastruktur fälschungssicher und verifizierbar zu authentifizieren. Das zweischichtige Zertifikatsmodell sieht vor, dass zunächst eine staatliche Stelle offiziell bestätigt, dass eine bestimmte Organisation unter dem Schutz der Genfer Konventionen steht. Anschließend kann die betreffende Organisation selbst ihre digitalen Infrastrukturen mit dem authentifizierten Emblem kennzeichnen, sodass dessen Echtheit von jedem überprüft werden kann.
Völkerrechtliche Herausforderungen und offene Fragen
Die Einführung eines digitalen Schutzemblems wirft fundamentale und bislang ungeklärte völkerrechtliche Fragen auf. Die vier Genfer Konventionen von 1949 und ihre Zusatzprotokolle aus den Jahren 1977 und 2005 regeln zwar den vollständigen Schutz humanitärer Einrichtungen in bewaffneten Konflikten, wurden aber in einer Zeit verfasst, in der der Cyberspace als Konfliktdomäne noch nicht existierte und nicht vorstellbar war. Eine Erweiterung des bestehenden Schutzes auf den digitalen Raum erfordert daher entweder eine zeitgemäße Neuinterpretation bestehender völkerrechtlicher Normen oder die aufwendige Schaffung gänzlich neuer völkerrechtlicher Instrumente und Abkommen.
Das Tallinn Manual 2.0, ein von internationalen Experten für Völkerrecht und Cybersicherheit erstelltes umfangreiches Handbuch zur Anwendung des Völkerrechts auf Cyberoperationen, geht grundsätzlich davon aus, dass die bestehenden Regeln des humanitären Völkerrechts auch im Cyberspace ihre Gültigkeit behalten und anwendbar sind. Ein digitales Emblem würde jedoch die bislang fehlende praktische Erkennbarkeit geschützter Einrichtungen im digitalen Raum erst ermöglichen und damit die Grundvoraussetzung für die Einhaltung des humanitären Völkerrechts im Cyberspace schaffen.
Datenschutzrechtliche Dimension des digitalen roten Kreuzes
Das digitale rote Kreuz hat auch eine erhebliche und nicht zu unterschätzende datenschutzrechtliche Dimension. Humanitäre Organisationen weltweit verarbeiten im Rahmen ihrer täglichen Arbeit besonders sensible personenbezogene Daten in großem Umfang – von hochsensiblen Gesundheitsdaten und medizinischen Behandlungsprotokollen über vertrauliche Informationen zu Kriegsgefangenen und deren Aufenthaltsorten bis hin zu detaillierten Daten von Geflüchteten, politisch Verfolgten und anderen besonders schutzbedürftigen Personengruppen. Der Verlust, die unbefugte Offenlegung oder die gezielte Kompromittierung solcher hochsensiblen Daten kann für die betroffenen Personen im schlimmsten Fall unmittelbar lebensgefährlich sein.
Nach Art. 9 DSGVO unterliegen Gesundheitsdaten und Daten über politische Überzeugungen und Verfolgung einem besonders strengen und vollständigen Schutz. Ein standardisiertes digitales Emblem könnte dazu beitragen, die bestehenden technischen und organisatorischen Maßnahmen nach Art. 32 DSGVO um eine zusätzliche und neuartige Schutzebene zu ergänzen und damit den Schutz der verarbeiteten Daten weiter zu verbessern.
Ausblick und praktische Bedeutung für Unternehmen
Die internationale Entwicklung eines funktionsfähigen digitalen roten Kreuzes befindet sich derzeit noch in einem vergleichsweise frühen Stadium, gewinnt aber zunehmend an politischer und diplomatischer Dynamik. Erste technische Pilotprojekte werden bereits unter realistischen Bedingungen getestet. Für Unternehmen in Deutschland und Europa ist das Thema insofern von direkter praktischer Relevanz, als sie zunehmend in die komplexen Lieferketten und IT-Infrastrukturen humanitärer Organisationen eingebunden sind – sei es als spezialisierte IT-Dienstleister, als Cloud-Hosting-Anbieter, als Softwareentwickler für medizinische Anwendungen oder als Telekommunikationsunternehmen. Die innovativen Konzepte, die für das digitale rote Kreuz entwickelt werden, könnten langfristig auch auf andere besonders schützenswerte kritische Infrastrukturen wie Energieversorger, Wasserwerke und weitere Gesundheitseinrichtungen übertragen werden – ähnlich wie es die NIS-2-Richtlinie der Europäischen Union bereits für den Schutz kritischer Infrastrukturen vorsieht.
Als externer Datenschutzbeauftragter beraten wir Sie vollständig zu allen Fragen des Datenschutzes und der IT-Sicherheit – auch im Kontext kritischer Infrastrukturen und humanitärer Einrichtungen. Nehmen Sie Kontakt mit uns auf.
Verwandte Beiträge
Professioneller Datenschutz für Ihr Unternehmen
Die DATUREX GmbH ist Ihr zertifizierter externer Datenschutzbeauftragter — bundesweit, persönlich und DSGVO-konform. Ab 150 €/Monat.